Votre VPN est actif, vous pensez naviguer en toute sécurité — et pourtant, vos requêtes DNS transitent par des serveurs non protégés à votre insu. Ce phénomène porte un nom : le dns leakage, ou fuite DNS. Silencieux et souvent ignoré, il expose votre historique de navigation et votre adresse IP réelle à des tiers, qu'il s'agisse de votre fournisseur d'accès à Internet, d'annonceurs ou d'acteurs malveillants. La bonne nouvelle ? Détecter et corriger une fuite DNS ne demande pas de compétences techniques avancées. Quelques outils gratuits et une configuration adaptée suffisent à reprendre le contrôle de votre confidentialité en ligne.
Comprendre le rôle du DNS dans votre navigation
Le DNS (Domain Name System) fonctionne comme l'annuaire téléphonique d'Internet. Lorsque vous tapez une adresse comme « monsite.com » dans votre navigateur, une requête est envoyée à un serveur DNS pour traduire ce nom de domaine en adresse IP lisible par les machines. Ce processus se produit des centaines de fois par session de navigation, souvent en quelques millisecondes.
Par défaut, ces requêtes transitent par les serveurs DNS de votre fournisseur d'accès à Internet (FAI). Cela signifie que votre FAI dispose d'un journal complet de tous les sites que vous visitez, même si vous utilisez le protocole HTTPS. Le contenu des pages peut être chiffré, mais la destination reste visible. C'est précisément là que réside la faiblesse.
L'ICANN (Internet Corporation for Assigned Names and Numbers) supervise la gestion globale des noms de domaine et des adresses IP. Elle définit les standards du système DNS, mais ne contrôle pas les pratiques individuelles des FAI ni la sécurité des résolveurs utilisés par les particuliers. Résultat : la confidentialité des requêtes DNS repose en grande partie sur les choix de configuration de l'utilisateur.
Quand un tunnel VPN est établi, l'objectif est que toutes les requêtes, y compris les requêtes DNS, passent par ce tunnel chiffré. Si ce n'est pas le cas, le système d'exploitation continue d'envoyer les requêtes DNS via le résolveur par défaut du FAI, en dehors du tunnel. C'est exactement ce qu'on appelle une fuite DNS. Elle peut survenir à cause d'une mauvaise configuration du client VPN, d'une mise à jour système ou de paramètres réseau mal gérés.
Comment détecter une fuite DNS sur votre connexion
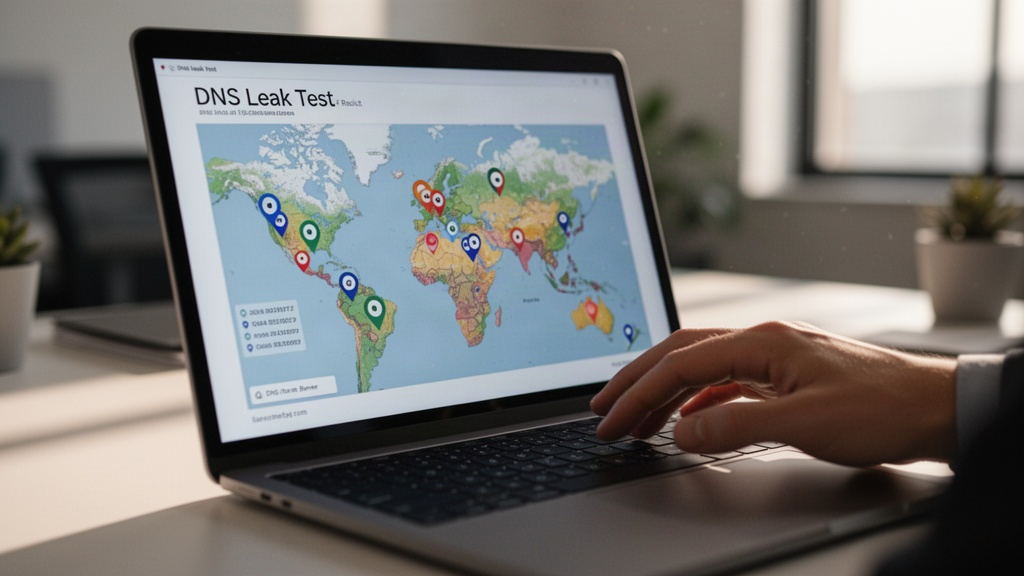
La détection d'un dns leakage est accessible à tous. Plusieurs outils en ligne permettent de vérifier en quelques secondes si vos requêtes DNS fuient en dehors de votre tunnel VPN. La méthode la plus directe consiste à effectuer un test avant et après l'activation de votre VPN, puis à comparer les résultats.
Voici les étapes à suivre pour identifier une fuite DNS :
- Activez votre VPN et connectez-vous à un serveur distant (par exemple, dans un autre pays).
- Rendez-vous sur un outil de test comme dnsleaktest.com ou ipleak.net.
- Lancez le test standard ou étendu selon l'outil choisi.
- Observez les serveurs DNS affichés dans les résultats : s'ils appartiennent à votre FAI local plutôt qu'à votre fournisseur VPN, vous avez une fuite.
- Vérifiez également l'adresse IP affichée — si elle correspond à votre IP réelle, la fuite dépasse le seul DNS.
Un résultat sain doit afficher uniquement les serveurs DNS de votre fournisseur VPN ou d'un résolveur tiers de confiance comme Cloudflare (1.1.1.1) ou Google (8.8.8.8). Si les serveurs de votre FAI apparaissent dans la liste, la fuite est confirmée. Certains outils proposent un test étendu qui envoie de multiples requêtes pour détecter des fuites intermittentes, plus difficiles à repérer avec un test simple.
Sur Windows, une cause fréquente de fuite DNS est la fonctionnalité « Smart Multi-Homed Name Resolution », activée par défaut depuis Windows 8. Elle envoie simultanément les requêtes DNS à tous les résolveurs disponibles, y compris celui du FAI, pour accélérer la résolution. Pratique pour la vitesse, désastreuse pour la confidentialité.
Les solutions concrètes pour corriger le problème
Une fois la fuite confirmée, plusieurs approches permettent de la corriger. Le choix dépend de votre configuration actuelle, de votre système d'exploitation et du client VPN que vous utilisez.
La première mesure à prendre est de vérifier les paramètres de votre VPN. Des fournisseurs comme NordVPN ou ExpressVPN intègrent une protection contre les fuites DNS directement dans leurs applications. Dans les réglages, cherchez une option intitulée « DNS leak protection » ou « protection contre les fuites DNS » et activez-la si elle ne l'est pas déjà. Cette fonctionnalité force toutes les requêtes DNS à passer exclusivement par les serveurs du VPN.
Si votre VPN ne propose pas cette option, vous pouvez configurer manuellement des serveurs DNS alternatifs. Remplacez les DNS de votre FAI par ceux de Cloudflare (1.1.1.1 et 1.0.0.1) ou de Quad9 (9.9.9.9), qui ne conservent pas de journaux de navigation. Cette modification se fait dans les paramètres réseau de votre système d'exploitation, au niveau de la carte réseau active.
Sur Windows 10 et 11, désactiver la résolution DNS multi-homed passe par l'éditeur de stratégie de groupe locale (gpedit.msc) ou par une modification du registre. La clé concernée se trouve sous HKEYLOCALMACHINE\SOFTWARE\Policies\Microsoft\Windows NT\DNSClient. Définir la valeur DisableSmartNameResolution à 1 résout la majorité des fuites liées à Windows.
Une alternative plus radicale consiste à utiliser le protocole DNS over HTTPS (DoH) ou DNS over TLS (DoT). Ces protocoles chiffrent les requêtes DNS, les rendant illisibles pour les observateurs extérieurs, y compris votre FAI. Firefox et Chrome supportent nativement DoH depuis plusieurs années. Activer cette option dans les paramètres du navigateur ajoute une couche de protection, même sans VPN.
Ce que révèle une fuite DNS sur votre vie privée
Une fuite DNS n'est pas qu'un problème technique abstrait. Elle expose des données très précises sur vos habitudes en ligne. Chaque requête DNS enregistrée par votre FAI ou un résolveur non sécurisé révèle les sites que vous visitez, à quelle heure, et avec quelle fréquence. Ces informations ont une valeur commerciale et, dans certains contextes, légale.
Le FBI a déjà utilisé des journaux DNS dans le cadre d'enquêtes criminelles pour retracer les activités en ligne de suspects. Si les forces de l'ordre peuvent exploiter ces données, des acteurs malveillants peuvent tenter d'y accéder par d'autres moyens. Les journaux DNS d'un FAI constituent une cartographie précise de votre vie numérique.
Dans les pays où la surveillance d'Internet est légalement encadrée (ou peu encadrée), les FAI sont souvent contraints de conserver ces journaux pendant des mois, voire des années. En France, la loi impose aux opérateurs de conserver certaines données de connexion pendant un an. Une fuite DNS dans ce contexte signifie que votre VPN ne vous protège pas autant que vous le croyez.
Les utilisateurs qui se connectent à des réseaux Wi-Fi publics — dans les aéroports, les hôtels ou les cafés — sont particulièrement exposés. Sur ces réseaux, les requêtes DNS non protégées peuvent être interceptées par n'importe qui partageant la même connexion. Une attaque de type « man-in-the-middle » peut rediriger silencieusement vos requêtes vers des serveurs contrôlés par un attaquant, une technique connue sous le nom de DNS hijacking.
Maintenir une protection DNS durable au quotidien
Corriger une fuite DNS une seule fois ne suffit pas. Les mises à jour système, les changements de réseau ou l'installation de nouveaux logiciels peuvent réinitialiser vos paramètres. Une vérification régulière reste la seule garantie d'une protection continue.
Prenez l'habitude de lancer un test DNS après chaque mise à jour majeure de votre système d'exploitation ou de votre client VPN. Certains fournisseurs VPN intègrent des tests automatiques au démarrage de l'application — c'est un critère à considérer lors du choix d'un service. NordVPN et Mullvad VPN, par exemple, effectuent des vérifications en arrière-plan et alertent l'utilisateur en cas de détection de fuite.
Pour les utilisateurs avancés, configurer un pare-feu local pour bloquer tout trafic DNS en dehors du tunnel VPN est l'option la plus robuste. Sur Linux, des outils comme iptables permettent de créer des règles précises qui rejettent automatiquement toute requête DNS ne transitant pas par l'interface VPN. Cette approche élimine le risque de fuite même en cas de déconnexion soudaine du VPN.
La confidentialité en ligne ne repose pas sur un seul outil, mais sur une combinaison de pratiques. Un VPN fiable avec protection DNS intégrée, des serveurs DNS alternatifs chiffrés, et des vérifications ponctuelles forment ensemble un dispositif solide. La fuite DNS est l'un des angles morts les plus fréquents des utilisateurs de VPN — la connaître, c'est déjà ne plus en être victime.